Domain nbuf.de kaufen?
Wir ziehen mit dem Projekt
nbuf.de um.
Sind Sie am Kauf der Domain
nbuf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nbuf.de kaufen?
Ist eine Firewall Hardware oder Software?
Ist eine Firewall Hardware oder Software? Eine Firewall kann sowohl Hardware als auch Software sein, je nachdem, wie sie implementiert ist. Eine Hardware-Firewall ist ein physisches Gerät, das zwischen einem internen Netzwerk und dem Internet platziert wird, um den Datenverkehr zu überwachen und zu kontrollieren. Eine Software-Firewall hingegen ist ein Programm, das auf einem Computer oder Server installiert ist und den Datenverkehr auf diesem Gerät überwacht und filtert. Beide Arten von Firewalls haben ihre eigenen Vor- und Nachteile und können je nach den Anforderungen und der Infrastruktur eines Unternehmens eingesetzt werden. Letztendlich ist es wichtig, dass Unternehmen sowohl Hardware- als auch Software-Firewalls verwenden, um ihre Netzwerke und Daten vor Bedrohungen zu schützen. **
Kennt sich jemand mit Firewall-Regeln aus?
Ja, es gibt viele Experten, die sich mit Firewall-Regeln auskennen. Firewall-Regeln werden verwendet, um den Datenverkehr zu kontrollieren und zu filtern, um die Sicherheit eines Netzwerks zu gewährleisten. Es gibt verschiedene Arten von Firewall-Regeln, wie beispielsweise Zugriffsregeln, Portregeln und Protokollregeln. **
Ähnliche Suchbegriffe für Firewall-Regeln
Top-Angebote
Produkte zum Begriff Firewall-Regeln:
-
Zyxel USGFLEX200H Firewall (Hardware) 5 Gbit/sSchützt. Sicher. Schnell. Die USG FLEX H-Serie bietet einen ultrahohen Firewall-/UTM-/VPN-Durchsatz mit Multi-Gig-PoE+-Schnittstellen, um Sie für die kommende Multi-Gig-Ära zu rüsten. Unterstützt durch die Zyxel AI-Cloud bietet sie mehrschichtigen Schutz, damit Sie blitzschnell Sicherheit auf Unternehmensniveau genießen können. Auf einen Blick Firewall-Durchsatz5 Gbit/s Max. Datenübertragungsrate5 Gbit/s Unterstützte SicherheitsalgorithmenSSL/TLS Firewallja LED-Anzeigenja Produktbeschreibung Ultra-hohe Leistung Mit der Multi-Core-Hardware der nächsten Generation und der Fastpath-Technologie steigert und optimiert die USG FLEX H-Serie den Schutz und den Durchsatz des Netzwerkverkehrs. Sie bieten die beste Leistung und den besten Schutz für die angeschlossenen Benutzer. Anschlussflexibilität, Multi-G und PoE+ Mit Port-Geschwindigkeitsoptionen von 2,5 Gbit/s und 10 Gbit/s bietet die USG FLEX H sowohl Hochgeschwindigkeits-Konnektivität als auch flexible, softwaredefinierte Ports, mit de...1025,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
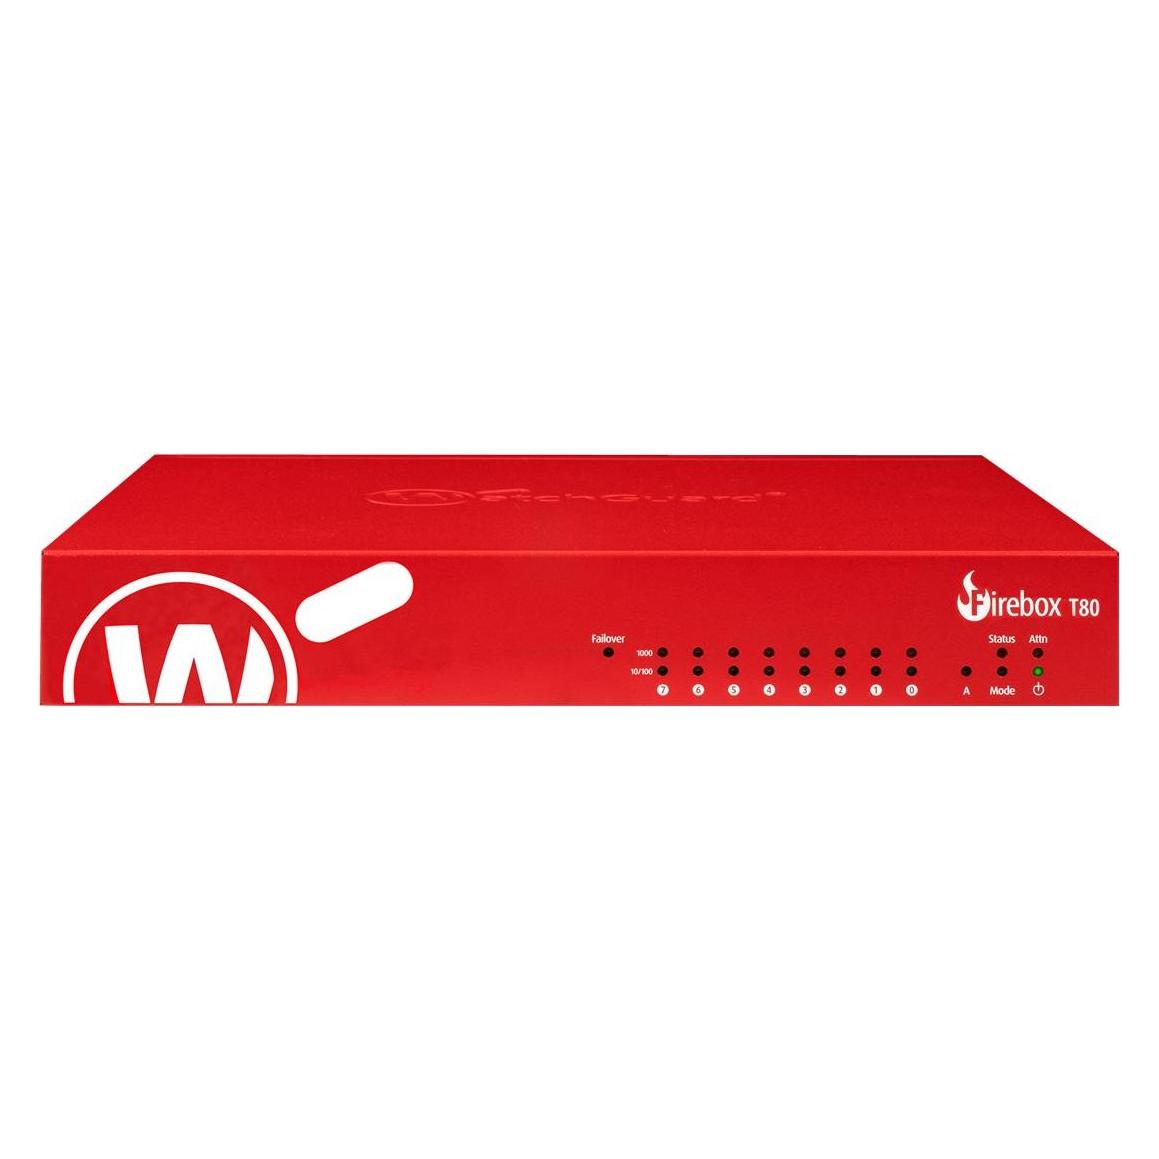
WatchGuard Firebox FireboxV Firewall (Hardware) 2 Gbit/sAuf einen Blick Firewall-Durchsatz2 Gbit/s Branch-Office-VPN50 Mobile VPN IPSec50 Mobile VPN SSL50 VoIPja LieferumfangMitgelieferte Software: ###REMOVE### Alle technischen Daten anzeigen (19 Angaben) DatenübertragungFirewall-Durchsatz2 Gbit/sBranch-Office-VPN50Mobile VPN IPSec50Mobile VPN SSL50VoIPJa LeistungenKompatible BetriebssystemeWindows, Mac, Linux, and Solaris OS NetzwerkZahl der Benutzer500 BenutzerStatische RouteJaDynamisches RoutingJaAnzahl der VLANs50DHCP-ServerJaDHCP-ClientJaQuality of Service (QoS) SupportJa SicherheitUnterstützte Sicherheitsalgorithmen3DES, 128-bit AES, 192-bit AES, 256-bit AES, DES, HTTPS, MD5, SHA-2, SMTP-AUTH, SNMPv2, SNMPv3DDoS-SchutzJa ProtokolleRouter ProtokollBGP4, OSPF, RIP-1, RIP-2 Management-FunktionenManagement-PlattformWatchGuard System Manager (WSM) v.11 or higher LieferumfangMitgelieferte Software###REMOVE### Sonstige FunktionenFirewall Durchsatz2000 Mbit/s Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrt...1333,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USG FLEX 200H Firewall (Hardware) 5 Gbit/sAuf einen Blick Firewall-Durchsatz5 Gbit/s VPN-Durchsatz1,2 Gbit/s IPS/IDS Durchsatz2000 Mbit/s Wärmeableitung58,75 BTU/h Anzahl der VLANs32 LieferumfangMitgelieferte Kabel: Leistung Alle technischen Daten anzeigen (26 Angaben) DatenübertragungFirewall-Durchsatz5 Gbit/sVPN-Durchsatz1,2 Gbit/sIPS/IDS Durchsatz2000 Mbit/s LeistungenWärmeableitung58,75 BTU/h NetzwerkAnzahl der VLANs32 SicherheitVPN UnterstützungIKEv2, IPSec, SSL Anschlüsse und SchnittstellenÜbertragungstechnikKabelgebundenUSB 3.2 Gen 1 (3.1 Gen 1) Anzahl der Anschlüsse vom Typ A1Anzahl Ethernet-LAN-Anschlüsse (RJ-45)8Ethernet LAN Datentransferraten10,100,1000,2500 Mbit/sKonsolen-PortRJ-45 EnergieEingangsstrom2 ADC input Spannung12 VStromverbrauch (max.)22 W ZertifikateKonformitätsbescheinigungenNiederspannungsrichtlinie (LVD), BSMI, CE, Eidgenössische Kommunikationskommission (FCC) BetriebsbedingungenBetriebstemperatur0 - 40 °CTemperaturbereich bei Lagerung-30 - 70 °CRelative Luftfeuchtigkeit in Betrieb10 - 90%Luftfeuc...869,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Firewall-Regeln effektiv eingerichtet werden, um die Sicherheit des Netzwerks zu gewährleisten? Welche Faktoren sind bei der Erstellung von Firewall-Regeln zu berücksichtigen?
1. Identifiziere zuerst die Bedürfnisse und Risiken des Netzwerks, um die richtigen Regeln festzulegen. 2. Berücksichtige die Art des Datenverkehrs, die Quellen und Ziele der Verbindungen sowie potenzielle Schwachstellen. 3. Regelmäßige Überprüfung und Anpassung der Regeln sind wichtig, um die Sicherheit des Netzwerks kontinuierlich zu verbessern. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um das Netzwerk vor unautorisierten Zugriffen zu schützen?
1. Identifiziere alle erforderlichen Ports und Protokolle, die für den Netzwerkbetrieb benötigt werden. 2. Erstelle spezifische Regeln, um den Zugriff auf diese Ports und Protokolle nur von autorisierten Quellen zu erlauben. 3. Überwache regelmäßig die Firewall-Logs, um potenzielle Angriffe zu erkennen und entsprechend zu reagieren. **
-
Wie kann man effektive Firewall-Regeln erstellen, um das Netzwerk vor unautorisierten Zugriffen zu schützen?
1. Identifiziere alle erforderlichen Ports und Dienste, die benötigt werden. 2. Erstelle Regeln, die den Zugriff auf diese Ports und Dienste nur von autorisierten Quellen erlauben. 3. Überwache und aktualisiere regelmäßig die Firewall-Regeln, um sicherzustellen, dass das Netzwerk geschützt bleibt. **
-
Wie können Firewall-Regeln effektiv eingerichtet werden, um ein sicheres und geschütztes Netzwerk zu gewährleisten?
Firewall-Regeln sollten basierend auf den spezifischen Anforderungen und Risiken des Netzwerks konfiguriert werden. Es ist wichtig, unnötige Ports und Dienste zu blockieren und nur den Zugriff auf autorisierte Anwendungen zu erlauben. Regelmäßige Überprüfungen und Aktualisierungen der Firewall-Regeln sind entscheidend, um die Sicherheit des Netzwerks aufrechtzuerhalten. **

Wie können Firewall-Regeln effektiv konfiguriert werden, um das Netzwerk vor unerwünschten Zugriffen zu schützen?
1. Identifiziere die benötigten Ports und Protokolle für legitimen Datenverkehr. 2. Erlaube nur den Zugriff auf diese Ports und Protokolle und blockiere alles andere. 3. Überwache regelmäßig die Firewall-Logs, um verdächtige Aktivitäten zu erkennen und entsprechend zu reagieren. **
Was macht eine Hardware Firewall?
Was macht eine Hardware Firewall? Eine Hardware Firewall ist ein physisches Gerät, das den Datenverkehr zwischen einem internen Netzwerk und dem Internet überwacht und kontrolliert. Sie analysiert eingehenden und ausgehenden Datenverkehr, um potenziell schädliche Aktivitäten zu erkennen und zu blockieren. Eine Hardware Firewall kann auch den Zugriff auf bestimmte Websites oder Dienste einschränken und so die Sicherheit des Netzwerks erhöhen. Darüber hinaus kann sie auch vor Distributed Denial of Service (DDoS)-Angriffen schützen, indem sie den Datenverkehr filtert und unerwünschte Aktivitäten blockiert. Insgesamt dient eine Hardware Firewall dazu, das interne Netzwerk vor Bedrohungen aus dem Internet zu schützen und die Sicherheit der Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Firewall-Regeln:
-
Zyxel USGFLEX50H-EU0101F Firewall (Hardware)Auf einen Blick Firewall-Durchsatz2000 Mpps IPS/IDS Durchsatz1000 Mbit/s Wärmeableitung32,42 BTU/h Anzahl VPN-Tunnels20 Anzahl der VLANs8 Alle technischen Daten anzeigen (21 Angaben) DatenübertragungFirewall-Durchsatz2000 MppsIPS/IDS Durchsatz1000 Mbit/s LeistungenWärmeableitung32,42 BTU/h NetzwerkAnzahl VPN-Tunnels20Anzahl der VLANs8 Anschlüsse und SchnittstellenÜbertragungstechnikKabelgebundenUSB 3.2 Gen 1 (3.1 Gen 1) Anzahl der Anschlüsse vom Typ A1Anzahl Ethernet-LAN-Anschlüsse (RJ-45)5Ethernet LAN Datentransferraten100,1000 Mbit/sKonsolen-PortRJ-45 EnergieEingangsstrom2 ADC input Spannung12 VStromverbrauch (max.)8,86 W BetriebsbedingungenBetriebstemperatur0 - 40 °CTemperaturbereich bei Lagerung-30 - 70 °CRelative Luftfeuchtigkeit in Betrieb10 - 90%Luftfeuchtigkeit bei Lagerung10 - 90% Gewicht und AbmessungenBreite216 mmTiefe143 mmHöhe33 mmGewicht1,02 kg Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.394,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX200H Firewall (Hardware) 5 Gbit/sSchützt. Sicher. Schnell. Die USG FLEX H-Serie bietet einen ultrahohen Firewall-/UTM-/VPN-Durchsatz mit Multi-Gig-PoE+-Schnittstellen, um Sie für die kommende Multi-Gig-Ära zu rüsten. Unterstützt durch die Zyxel AI-Cloud bietet sie mehrschichtigen Schutz, damit Sie blitzschnell Sicherheit auf Unternehmensniveau genießen können. Auf einen Blick Firewall-Durchsatz5 Gbit/s Max. Datenübertragungsrate5 Gbit/s Unterstützte SicherheitsalgorithmenSSL/TLS Firewallja LED-Anzeigenja Produktbeschreibung Ultra-hohe Leistung Mit der Multi-Core-Hardware der nächsten Generation und der Fastpath-Technologie steigert und optimiert die USG FLEX H-Serie den Schutz und den Durchsatz des Netzwerkverkehrs. Sie bieten die beste Leistung und den besten Schutz für die angeschlossenen Benutzer. Anschlussflexibilität, Multi-G und PoE+ Mit Port-Geschwindigkeitsoptionen von 2,5 Gbit/s und 10 Gbit/s bietet die USG FLEX H sowohl Hochgeschwindigkeits-Konnektivität als auch flexible, softwaredefinierte Ports, mit de...1025,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist eine Firewall Hardware oder Software?
Ist eine Firewall Hardware oder Software? Eine Firewall kann sowohl Hardware als auch Software sein, je nachdem, wie sie implementiert ist. Eine Hardware-Firewall ist ein physisches Gerät, das zwischen einem internen Netzwerk und dem Internet platziert wird, um den Datenverkehr zu überwachen und zu kontrollieren. Eine Software-Firewall hingegen ist ein Programm, das auf einem Computer oder Server installiert ist und den Datenverkehr auf diesem Gerät überwacht und filtert. Beide Arten von Firewalls haben ihre eigenen Vor- und Nachteile und können je nach den Anforderungen und der Infrastruktur eines Unternehmens eingesetzt werden. Letztendlich ist es wichtig, dass Unternehmen sowohl Hardware- als auch Software-Firewalls verwenden, um ihre Netzwerke und Daten vor Bedrohungen zu schützen. **
-
Kennt sich jemand mit Firewall-Regeln aus?
Ja, es gibt viele Experten, die sich mit Firewall-Regeln auskennen. Firewall-Regeln werden verwendet, um den Datenverkehr zu kontrollieren und zu filtern, um die Sicherheit eines Netzwerks zu gewährleisten. Es gibt verschiedene Arten von Firewall-Regeln, wie beispielsweise Zugriffsregeln, Portregeln und Protokollregeln. **
-
Wie können Firewall-Regeln effektiv eingerichtet werden, um die Sicherheit des Netzwerks zu gewährleisten? Welche Faktoren sind bei der Erstellung von Firewall-Regeln zu berücksichtigen?
1. Identifiziere zuerst die Bedürfnisse und Risiken des Netzwerks, um die richtigen Regeln festzulegen. 2. Berücksichtige die Art des Datenverkehrs, die Quellen und Ziele der Verbindungen sowie potenzielle Schwachstellen. 3. Regelmäßige Überprüfung und Anpassung der Regeln sind wichtig, um die Sicherheit des Netzwerks kontinuierlich zu verbessern. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um das Netzwerk vor unautorisierten Zugriffen zu schützen?
1. Identifiziere alle erforderlichen Ports und Protokolle, die für den Netzwerkbetrieb benötigt werden. 2. Erstelle spezifische Regeln, um den Zugriff auf diese Ports und Protokolle nur von autorisierten Quellen zu erlauben. 3. Überwache regelmäßig die Firewall-Logs, um potenzielle Angriffe zu erkennen und entsprechend zu reagieren. **
Ähnliche Suchbegriffe für Firewall-Regeln
-
WatchGuard Firebox FireboxV Firewall (Hardware) 2 Gbit/sAuf einen Blick Firewall-Durchsatz2 Gbit/s Branch-Office-VPN50 Mobile VPN IPSec50 Mobile VPN SSL50 VoIPja LieferumfangMitgelieferte Software: ###REMOVE### Alle technischen Daten anzeigen (19 Angaben) DatenübertragungFirewall-Durchsatz2 Gbit/sBranch-Office-VPN50Mobile VPN IPSec50Mobile VPN SSL50VoIPJa LeistungenKompatible BetriebssystemeWindows, Mac, Linux, and Solaris OS NetzwerkZahl der Benutzer500 BenutzerStatische RouteJaDynamisches RoutingJaAnzahl der VLANs50DHCP-ServerJaDHCP-ClientJaQuality of Service (QoS) SupportJa SicherheitUnterstützte Sicherheitsalgorithmen3DES, 128-bit AES, 192-bit AES, 256-bit AES, DES, HTTPS, MD5, SHA-2, SMTP-AUTH, SNMPv2, SNMPv3DDoS-SchutzJa ProtokolleRouter ProtokollBGP4, OSPF, RIP-1, RIP-2 Management-FunktionenManagement-PlattformWatchGuard System Manager (WSM) v.11 or higher LieferumfangMitgelieferte Software###REMOVE### Sonstige FunktionenFirewall Durchsatz2000 Mbit/s Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrt...1333,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USG FLEX 200H Firewall (Hardware) 5 Gbit/sAuf einen Blick Firewall-Durchsatz5 Gbit/s VPN-Durchsatz1,2 Gbit/s IPS/IDS Durchsatz2000 Mbit/s Wärmeableitung58,75 BTU/h Anzahl der VLANs32 LieferumfangMitgelieferte Kabel: Leistung Alle technischen Daten anzeigen (26 Angaben) DatenübertragungFirewall-Durchsatz5 Gbit/sVPN-Durchsatz1,2 Gbit/sIPS/IDS Durchsatz2000 Mbit/s LeistungenWärmeableitung58,75 BTU/h NetzwerkAnzahl der VLANs32 SicherheitVPN UnterstützungIKEv2, IPSec, SSL Anschlüsse und SchnittstellenÜbertragungstechnikKabelgebundenUSB 3.2 Gen 1 (3.1 Gen 1) Anzahl der Anschlüsse vom Typ A1Anzahl Ethernet-LAN-Anschlüsse (RJ-45)8Ethernet LAN Datentransferraten10,100,1000,2500 Mbit/sKonsolen-PortRJ-45 EnergieEingangsstrom2 ADC input Spannung12 VStromverbrauch (max.)22 W ZertifikateKonformitätsbescheinigungenNiederspannungsrichtlinie (LVD), BSMI, CE, Eidgenössische Kommunikationskommission (FCC) BetriebsbedingungenBetriebstemperatur0 - 40 °CTemperaturbereich bei Lagerung-30 - 70 °CRelative Luftfeuchtigkeit in Betrieb10 - 90%Luftfeuc...869,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USG FLEX 700H Firewall (Hardware) 15 Gbit/sAuf einen Blick Firewall-Durchsatz15 Gbit/s VPN-Durchsatz3 Gbit/s IPS/IDS Durchsatz6300 Mbit/s Wärmeableitung235 BTU/h Anzahl der VLANs128 LieferumfangMitgelieferte Kabel: Leistung Alle technischen Daten anzeigen (28 Angaben) DatenübertragungFirewall-Durchsatz15 Gbit/sVPN-Durchsatz3 Gbit/sIPS/IDS Durchsatz6300 Mbit/s LeistungenWärmeableitung235 BTU/h NetzwerkAnzahl der VLANs128 SicherheitVPN UnterstützungIKEv2, IPSec, SSL Anschlüsse und SchnittstellenÜbertragungstechnikKabelgebundenAnzahl Ethernet-LAN-Anschlüsse (RJ-45)12Ethernet LAN Datentransferraten10,100,1000,2500 Mbit/sKonsolen-PortRJ-45Menge Modul-Steckplätze SFP+2 DesignRack-EinbauJa EnergieAC Eingangsspannung100-240 VAC Eingangsfrequenz50/60 HzEingangsstrom2 AStromverbrauch (max.)86,7 W ZertifikateKonformitätsbescheinigungenBSMI, CE, Eidgenössische Kommunikationskommission (FCC), Niederspannungsrichtlinie (LVD) BetriebsbedingungenBetriebstemperatur0 - 40 °CTemperaturbereich bei Lagerung-30 - 70 °CRelative Luftfeuchtigkeit in...1966,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gegen-die-Regeln-Hoodie - 56Ausnahmeerscheinung. Eines jener seltenen Kleidungsstücke, von denen man sich nie mehr trennen will. Grund ist die flauschige Haptik - die ungleichmäßige, strukturierte Oberfläche des speziellen Garns erzeugt im fertigen Hoodie ein einzigartiges, voluminöses Aussehen. Der wärmende Mix aus gebürstetem Alpakagarn und Wolle macht den üppigen Strick trageangenehm, etwas Kunstfaser macht ihn formstabil und pflegeleicht. Perfekt für jeden Tag, für drinnen, für draußen und für das Wetter, das sich nicht an Vorhersagen hält. Die solide Verarbeitung mit Bandeinfassung an der Kapuze und robusten Abschlüssen sorgt dafür, dass die Freundschaft lange hält.149,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann man effektive Firewall-Regeln erstellen, um das Netzwerk vor unautorisierten Zugriffen zu schützen?
1. Identifiziere alle erforderlichen Ports und Dienste, die benötigt werden. 2. Erstelle Regeln, die den Zugriff auf diese Ports und Dienste nur von autorisierten Quellen erlauben. 3. Überwache und aktualisiere regelmäßig die Firewall-Regeln, um sicherzustellen, dass das Netzwerk geschützt bleibt. **
-
Wie können Firewall-Regeln effektiv eingerichtet werden, um ein sicheres und geschütztes Netzwerk zu gewährleisten?
Firewall-Regeln sollten basierend auf den spezifischen Anforderungen und Risiken des Netzwerks konfiguriert werden. Es ist wichtig, unnötige Ports und Dienste zu blockieren und nur den Zugriff auf autorisierte Anwendungen zu erlauben. Regelmäßige Überprüfungen und Aktualisierungen der Firewall-Regeln sind entscheidend, um die Sicherheit des Netzwerks aufrechtzuerhalten. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um das Netzwerk vor unerwünschten Zugriffen zu schützen?
1. Identifiziere die benötigten Ports und Protokolle für legitimen Datenverkehr. 2. Erlaube nur den Zugriff auf diese Ports und Protokolle und blockiere alles andere. 3. Überwache regelmäßig die Firewall-Logs, um verdächtige Aktivitäten zu erkennen und entsprechend zu reagieren. **
-
Was macht eine Hardware Firewall?
Was macht eine Hardware Firewall? Eine Hardware Firewall ist ein physisches Gerät, das den Datenverkehr zwischen einem internen Netzwerk und dem Internet überwacht und kontrolliert. Sie analysiert eingehenden und ausgehenden Datenverkehr, um potenziell schädliche Aktivitäten zu erkennen und zu blockieren. Eine Hardware Firewall kann auch den Zugriff auf bestimmte Websites oder Dienste einschränken und so die Sicherheit des Netzwerks erhöhen. Darüber hinaus kann sie auch vor Distributed Denial of Service (DDoS)-Angriffen schützen, indem sie den Datenverkehr filtert und unerwünschte Aktivitäten blockiert. Insgesamt dient eine Hardware Firewall dazu, das interne Netzwerk vor Bedrohungen aus dem Internet zu schützen und die Sicherheit der Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.